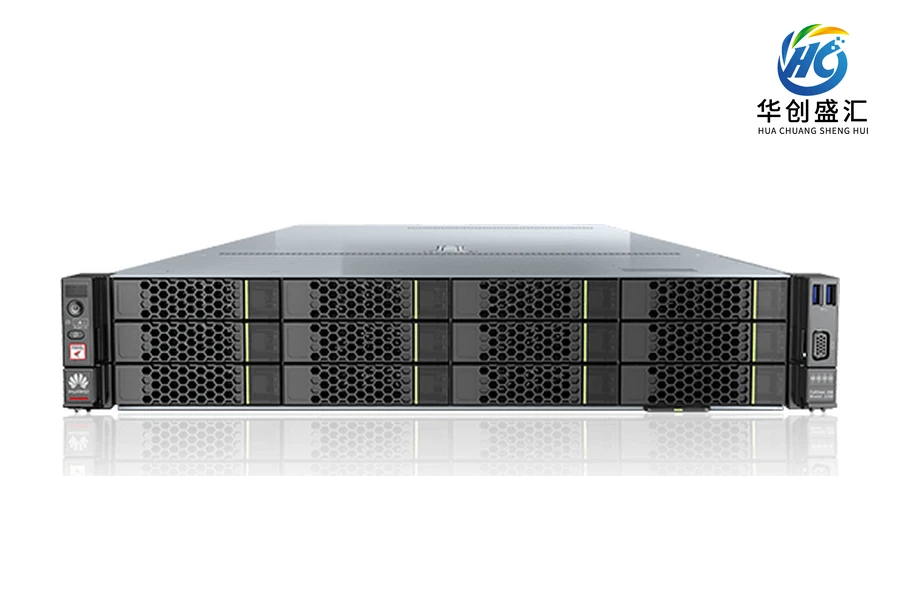
厂家系列官方图片,具体型号外观以实物为准。
华为 HUAWEI / 防火墙与网络安全
华为 LogAuditor1580F 网络安全设备
产品型号:LogAuditor1580F
所属系列:华为LogAuditor1500F 日志审计分析平台
LogAuditor1580F,华为网络安全设备。可按官方规格核对接口、性能与部署条件。
产品介绍
华为 LogAuditor1580F 属于华为LogAuditor1500F 日志审计分析平台产品范围。下面参数按官方产品页对应列整理。图片为厂商系列展示图,不保证与具体配置完全一致。请联系我们确认接口、配置、兼容性及供货信息。
主要技术参数
| 参数项目 | 参数值 |
|---|---|
| 固定接口 | 8*GE电口,4*10GE光口 |
| 产品形态 | 2U |
| 日志搜集 | 支持Syslog(TCP/UDP)、Syslog over TLS、SNMP Trap、SFTP/FTP、Kafka协议采集日志;可采集主流网络设备、安全设备、业务应用、数据库等各类日志;同时支持Agent采集模式,可对接Windows NXLog、Linux rsyslog,获取操作系统日志。 |
| 日志分析 | 可对日志进行细粒度解析,解析后的日志根据具体日志包含但不限于:日期、发生时间、接收时间、设备类型、日志类型、日志来源、威胁值、源地址、目的地址、事件类型、时间范围、操作主体、操作对象、行为方式、技术动作、技术效果、攻击类型、特征类型、协议 、地理信息(公网情况); | 具备安全评估模型,评估模型基于设备故障、认证登录、攻击威胁、可用性、系统脆弱性等纬度加权平均计算总体安全指数,安全评估模型可以显示总体评分、历史评分趋势;内置设备异常、漏洞利用、横向渗透、权限提升、命令执行、可疑行为6 大类 50+子类的安全分析场景; |
| 日志查询 | 支持按日期、时间、设备类型、日志类型、日志来源、威胁值、源地址、目的地址、事件类型、时间范围、操作对象、技术方式、技术动作、技术效果、攻击类型、地理城市等参数进行过滤查询;支持用任意关键字对所有事件进行高性能全文检索; |
| 资产管理 | 注册用户资产时,提供自动发现识别能力; | 资产拓扑支持按照实际的用户环境进行编辑发布并可以和资产进行绑定,拓扑可以显示资产采集的事件数量被采集资产的状态等信息; |
参数整理自厂家资料。选型时请结合完整规格、硬件版本与实际配置核对,具体供货及适配以咨询确认为准。